Kyberbezpečnost

Boj proti praní peněz, Energetická bezpečnost, Hybridní hrozby, Jiné, Kyberbezpečnost, Mezinárodní sankce

Výroční zpráva BIS za rok 2025: obcházení sankcí, stínová flotila a první veřejná atribuce kyberútoku

Bezpečnostní informační služba zveřejnila výroční zprávu za rok 2025. Vedle ruských sabotážních aktivit a čínské zpravodajské činnosti se věnuje také obcházení sankcí, provozu ruské stínové flotily a kybernetickým útokům. Přinášíme výběr zjištění, která se přímo dotýkají témat projektu Odolné Česko.

Sankce: klíčové je jejich důsledné dodržování

BIS připomíná, že sankce EU mají především preventivní charakter. Vedle rozšiřování sankčních seznamů je proto zásadní hlavně dodržování opatření, která už byla přijata.

Rusko dál získává sankcionované zboží přes třetí země a několik prostředníků. Často jde o výrobky českých firem s  dřívějšími silnými vazbami na ruský trh. Sankce zároveň prodražují nákupy, prodlužují dodací lhůty a nutí Rusko používat složitější dodavatelské řetězce. 

Riziko představuje také Čína, která podle BIS dodává Rusku součástky pro výrobu zbraňových systémů. S vývozem citlivého zboží z Česka do Číny je proto spojeno riziko dalšího reexportu do Ruska.

Stínová flotila stojí na pojištění

Za jeden z významných zdrojů financování ruské války proti Ukrajině označuje BIS prodej ropy převážené tankery takzvané stínové flotily.

Zpravodajské šetření vedené v roce 2025 vedlo v březnu 2026 k zařazení Konstantina Rogače na český sankční seznam. Přes společnosti v Rusku, na Kypru a v Česku poskytoval služby subjektům v mezinárodní námořní přepravě a zprostředkovával pojištění i administrativní podporu tankerům stínové flotily. Podle BIS je pravděpodobné, že jednal v rámci zadání některého orgánu ruské státní moci.

Kyberbezpečnost: první veřejná atribuce

Rok 2025 byl podle BIS významným milníkem. Česká republika poprvé veřejně připsala kybernetický útok na českou státní instituci konkrétnímu státnímu aktérovi.

Útok na Ministerstvo zahraničních věcí byl připsán Čínské lidové republice, konkrétně aktérovi APT31 spojovanému s čínským Ministerstvem státní bezpečnosti. Incident zasáhl neutajovanou síť ministerstva a trval nejméně od roku 2022 do července 2024. České instituce určily odpovědnost s vysokou mírou jistoty a atribuci podpořily EU, NATO i další spojenecké státy.

BIS se také podílela na přípravě společného kyberbezpečnostního doporučení americké NSA k aktivitám APT28, aktéra spojeného s ruskou vojenskou rozvědkou GRU.

Hybridní hrozby a informační operace

Ve druhé polovině roku 2025 začal v Evropě znovu růst počet sabotážních a subverzních útoků koordinovaných z Ruska. K jejich provádění jsou využíváni takzvaní agenti na jedno použití, často motivovaní finanční odměnou. Dominantním koordinátorem zůstává GRU. V Česku se ale u žádného prověřovaného incidentu nepodařilo ruskou koordinaci spolehlivě potvrdit.

BIS zároveň upozorňuje na pokračující informační izolaci části české společnosti a na zahraniční podporu dezinformační scény. 

V rámci ochrany parlamentních voleb BIS sledovala také neautentickou síť falešných účtů na TikToku, která šířila proruské narativy a snažila se ovlivnit algoritmus platformy. Podle BIS však neměla relevantní dopad na výsledek parlamentních voleb.

Co z toho plyne pro odolnost Česka

Výroční zpráva ukazuje, že odolnost státu nestojí jen na schopnosti hrozby odhalit. Rozhodující je také důsledně vymáhat sankce, chránit dodavatelské řetězce a digitální infrastrukturu, omezovat služby umožňující obcházení sankcí a posilovat schopnost státu reagovat na zahraniční vlivové operace.

„Zpráva BIS ukazuje, že hrozby už dávno nemají jen podobu klasické špionáže. Čelíme nákupům ‚agentů na jedno použití‘, platbám dezinformátorům z Číny i zneužívání našich technologií přes třetí země. Odolnost Česka proto nelze stavět jen na tajných službách. Začíná u poctivosti veřejných zakázek, důsledné kontroly exportu a schopnosti chránit digitální prostor, ve kterém vyrůstají naše děti.“ Lukáš Kraus, koordinátor iniciativy Odolné Česko

Bodové shrnutí výroční zprávy BIS za rok 2025

Rusko

  • Sabotáže: v Evropě v první polovině roku pokles, od druhé poloviny opět růst. Provádějí je „agenti na jedno použití“, tj. amatéři motivovaní odměnou, kterých se Rusko po zadržení zříká. Koordinuje především GRU; angažmá ruských služeb bylo potvrzeno u bombového útoku na polskou železnici v listopadu 2025. Cílem je prosadit názor, že podpora Ukrajiny se nevyplácí. V ČR se u žádného prověřovaného incidentu podezření na ruskou sabotáž nepotvrdilo. Telegramové inzeráty s odměnou za sabotáž ve skupinách spjatých s českým prostředím čítají statisíce příspěvků ročně, cíle však leží převážně na Ukrajině a v jiných státech EU. Riziko trvá u subjektů zapojených do pomoci Ukrajině.
  • Diplomatické krytí: 19. sankční balíček EU (říjen 2025) omezil pohyb ruského diplomatického a administrativně-technického personálu v Schengenu; ČR na jeho základě zavedla notifikační povinnost pro ruské pracovníky akreditované v EU.
  • Stínová flotila: šetření BIS vedlo v březnu 2026 k zařazení Konstantina Rogače na český sankční seznam. Přes firmy v Rusku, na Kypru a v ČR zprostředkovával pojištění tankerů, transakce vedl přes offshory v Turecku a na Marshallových ostrovech a spolupracoval se sankcionovanými pojišťovnami.
  • Vlivové operace: kontakty s českými politiky, aktivisty a médii probíhaly mimo české území. Síť Viktora Medvedčuka míří na vybrané europoslance včetně českých.
  • Bělorusko: odhalena operace KDB ohrožující Polsko, ČR, Maďarsko a Moldavsko, kde dvě osoby zadrženy pro podezření ze špionáže, tři důstojníci vyhoštěni (jeden působil pod diplomatickým krytím v ČR), další čtyři dostali zákaz vstupu do Schengenu.

Proliferační sítě

  • Rusko získávalo sankcionované zboží hlavně reexporty přes třetí země; zprostředkující firmy často ovládali ruští občané. Poptávka po CNC obráběcích strojích, leteckých náhradních dílech, elektronických součástkách a ložiskách; riziko i u zbraní a střeliva pro civilní trhy zemí Eurasijské hospodářské unie. Pozornost mířila i na dodávky pro programy zbraní hromadného ničení, tj. poptávky po vybavení pro chemické, biochemické a molekulárně biologické laboratoře.
  • Čína dodává Rusku součástky pro zbraňové systémy, s vývozem takového zboží z ČR do Číny je proto spojeno riziko reexportu. Riziko představují také společné podniky českých výrobců ve třetích zemích, kam se přesouvaly technologie včetně dokumentace.

Kybernetické útoky

  • Ruští aktéři zneužívali technické zranitelnosti, lidské chyby a slabiny autentizace; českou infrastrukturu využívali i k útokům na cíle v zahraničí. BIS se podílela na Joint Cyber Security Advisory americké NSA (květen 2025) k technikám APT28.
  • Hacktivistická uskupení: převážně DDoS a oportunistické útoky na nezabezpečené lokální provozy (čerpadla, kotle) a IP kamery včetně domácích. Nejde o organicky vzniklé kolektivy nezávislé na ruské státní moci.
  • Milník: 28. května 2025 poprvé skončil národní atribuční proces veřejnou politickou atribucí – útok na Ministerstvo zahraničních věcí byl přiřknut ČLR, resp. aktérovi APT31 spojovanému s Ministerstvem státní bezpečnosti. Zasáhl neutajovanou síť, trval minimálně od roku 2022 do července 2024. Atribuci podpořily EU, NATO i spojenci.

Aktivity Číny v ČR

  • Příslušníci služeb působí pod novinářským a diplomatickým krytím. Dominuje politická rozvědka, tj. hledání sympatizantů ve všech politických stranách, získávání neveřejných informací a tlumení česko-taiwanské spolupráce; Nábor akademiků probíhá při studijních pobytech v Číně, přes LinkedIn nebo přímo v ČR. Placené analýzy jsou předstupněm ke stupňovaným požadavkům na neveřejné informace a k získání kompromitujících materiálů.
  • Yang Yiming, identifikovaný jako příslušník čínské zpravodajské služby, působil v ČR od roku 2022 pod krytím novináře čínského periodika a přes vlastní síť zdrojů získával citlivé neveřejné informace ze státních institucí.
  • Pokračovala distribuce čínské mediální produkce do menších českých médií.

Energetická bezpečnost a ochrana veřejných financí

  • Pokles nelegitimního lobbování v energetice nezpůsobila změna chování aktérů, ale konec funkčního období Sněmovny, který snižoval šanci prosadit legislativní návrhy. Návrat intenzivního tlaku je pravděpodobný; nedostatečně zajištěné dozorové a normotvorné orgány mohou znamenat další dopad na ceny energií.
  • Veřejné zakázky (energetika, zdravotnictví, doprava, zemědělství): obcházení soutěží, zadávací podmínky diskvalifikující ostatní dodavatele, nadsazené ceny, nadbytečné výkony, koordinace zájemců, pochybní subdodavatelé a střety zájmů. U některých zakázek okolnosti svědčily o snaze vyvádět prostředky velkého rozsahu.
  • Klientelismus ve státem ovládaných subjektech: sítě kontaktů, které lidem pomáhají udržet se ve funkci několik období, potlačují kontrolní funkci dozorových orgánů a informují dozorčí rady zkresleně. V jednom objektu byly dlouhodobě uměle vylepšovány hospodářské výsledky, v jiné instituci vedení nesdělilo důsledky finanční situace.

Terorismus a radikalizace

  • Úroveň ohrožení ČR terorismem zůstala nízká. Muslimská komunita zůstala umírněná a vůči veřejnosti pasivní.
  • Nejvýznamnějším jevem byla online radikalizace mladistvých, dalších pět případů, od podzimu 2023 necelé dvě desítky. Ve spolupráci s NCOZ proběhlo šetření skupiny osob ve věku 14-19 let, z nichž pět bylo mezi únorem a červnem 2025 zadrženo. Kapacita ke spáchání násilného činu byla většinou nízká. Obsah se šířil přes TikTok, Telegram, Instagram a Discord; roli hrály nefunkční rodina a sociální vyloučení. Žádný z mladistvých nebyl radikalizován rodiči, případy se objevovaly převážně mimo Prahu.
  •  v ČR byly zaznamenány případy zastrašovaných íránských opozičních novinářů. Aktivity vůči ČR byly celkově nevýrazné.

Ochrana demokratických základů státu

  • Dezinformační weby tvoří propojený ekosystém, který zakrývá provozní pozadí, používá falešná autorská jména, kryptoměny a bílé koně. Šíření je převážně činností domácích aktérů s finanční, ideovou nebo politickou motivací, zájem Ruska i Číny ale přerůstal v podporu či přímou spolupráci.
  • Čínské státní mediální společnosti v minulosti platily vybranému producentovi dezinformací měsíční příjem od nízkých desetitisíců po nízké statisíce korun. Ruská strana vyžadovala vykazování dosahu a instruovala ke sdílení konkrétních dezinformací; aktivní zůstali nástupci Sputniku – web 42tcen.com a telegramový kanál neČT24.
  • Volby 2025: závažné narušení ani ohrožení legitimity BIS nezaznamenala. Odhalila neautentickou síť na TikToku s uměle vytvořeným propojením falešných účtů, která šířila antisystémové a proruské narativy; na výsledky parlamentních voleb neměla podle BIS relevantní dopad.
  • Levicový extremismus: dominoval izraelsko-palestinský konflikt, který zastínil klimatické téma. Novým jevem bylo vnášení protiizraelské agendy na nesouvisející akce (Prague Pride, předvolební kampaň); jádro aktivit zůstalo v akademickém prostředí a na sociálních sítích.
  • Pravicový extremismus nepředstavuje jako celek přímé riziko. Nebezpečnější skupinou jsou velmi mladí jednotlivci, kteří na Discordu a Telegramu shromažďují a šíří násilné extremistické materiály; starší „tradiční“ scéna se soustředí na bojové a hudební akce.
  • Do domobraneckého prostředí byly zapojeny pouze vyšší desítky osob vyššího věku se stereotypními brannými aktivitami. Hnutí překročilo zenit, riziko představuje individuální činnost nejradikálnějších jednotlivců.
Kyberbezpečnost

Evropská unie chce lépe chránit kritickou infrastrukturu. Nový návrh CSA2 míří na rizikové technologie

Evropská komise představila začátkem roku 2026 návrh revize aktu o kybernetické bezpečnosti, označovaný jako CSA2. Návrh reaguje na rostoucí závislost evropských států na digitálních technologiích z třetích zemí a na zhoršující se bezpečnostní situaci ve světě. 

Návrh přináší tři hlavní prvky: 

  • Rámec pro zabezpečení dodavatelských řetězců pro informační a komunikační technologie (IKT). Návrh zavádí systém rizikových zemí a vysoce rizikových dodavatelů.
  • Zjednodušený evropský systém rámce EU pro certifikaci kybernetické bezpečnosti, který umožní zrychlení procesů.
  • Posílení Agentury EU pro kybernetickou bezpečnost. Agentura získává nové pravomoci, jako jsou systémy včasného varování, podpora při ransomwareových útocích a zlepšení služeb řízení zranitelnosti. 

Stále větší část evropské energetiky, telekomunikací, dopravy, zdravotnictví nebo veřejné správy závisí na technologiích dodávaných společnostmi působícími mimo Evropskou unii a často ze zemí, u kterých hrozí zneužití těchto technologií ke špionáži, sabotáži nebo jinému ohrožení bezpečnosti. Současná úprava nabízí jen omezené možnosti pro koordinovanou reakci a zajištění bezpečností evropské kritické IKT.

Proč Evropská komise návrh předkládá

Návrh vychází z předpokladu, že kybernetická bezpečnost již není pouze otázkou technologií. Vedle zranitelnosti softwaru nebo lidského faktoru je třeba brát v potaz také širší bezpečnostní souvislosti, včetně geopolitických rizik.

Některé státy disponují právními nástroji umožňujícími jejich vládám získávat přístup k datům, ovlivňovat soukromé společnosti nebo využívat technologickou infrastrukturu k prosazování svých strategických zájmů. V prostředí kritické infrastruktury mohou mít taková rizika závažné dopady na bezpečnost celé Evropské unie. Je zapotřebí také zvolit koordinovaný přístup, jelikož prolomení bezpečnosti v jednom státě EU znamená, vzhledem k vzájemnému propojení, ohrožení bezpečnosti ve všech členských státech. 

Návrh proto vytváří rámec pro posuzování bezpečnosti dodavatelských řetězců informačních a komunikačních technologií (ICT) a umožňuje přijímat opatření tam, kde by používání určitých technologií mohlo představovat nepřijatelné bezpečnostní riziko.

Ochrana kritické infrastruktury napříč Evropou

Jednou z nejvýznamnějších novinek je možnost identifikovat tzv. vysoce rizikové dodavatele.

Při hodnocení by nebyly posuzovány pouze technické parametry konkrétních produktů, ale také faktory související s prostředím, ve kterém dodavatel působí. Komise by mohla zohledňovat například:

  • míru vlivu zahraničních vlád na danou společnost;
  • právní rámec země původu dodavatele;
  • úroveň soudní ochrany a nezávislého dohledu;
  • informace o aktivitách ohrožujících bezpečnost členských států;
  • riziko neoprávněného přístupu k datům nebo infrastruktuře.

Cílem je zajistit, aby kritická infrastruktura Evropské unie nebyla ohrožena technologiemi, které mohou být pod vlivem států představujících bezpečnostní riziko.

Pokud by bylo riziko vyhodnoceno jako významné, mohla by Evropská komise po konzultaci s členskými státy přijmout opatření omezující využívání technologií takového dodavatele v kritických sektorech.

Pokud bude některý dodavatel vyhodnocen jako vysoce rizikový, může Komise přijmout opatření k ochraně kritické infrastruktury, včetně omezení nebo zákazu využívání jeho technologií. Cílem je snížit závislost Evropské unie na technologiích, které by mohly představovat bezpečnostní riziko, a zajistit jednotný přístup k ochraně klíčových systémů napříč členskými státy.

Jak bude ochrana dodavatelských řetězců fungovat

  1. Určí třetí země, které představují kyberbezpečnostní riziko. Usazení v takové zemi je jeden z hlavních prvků při označení dodavatele za vysoce rizikového. 
  2. Vyhodnocení bezpečnostních rizik: Evropská komise nebo skupina alespoň tří států vyzve skupinu pro spolupráci (dle NIS), aby provedla koordinované zhodnocení těchto rizik. 
  3. Evropská komise identifikuje kritická ICT aktiva, jejichž narušení by mohlo ohrozit fungování klíčových sektorů, jako jsou energetika, telekomunikace nebo doprava.
  4. Posoudí bezpečnostní rizika v dodavatelském řetězci, a to nejen technická, ale i geopolitická. 
  5. Určí vysoce rizikové dodavatele, pokud jejich produkty nebo služby představují nepřijatelné riziko pro bezpečnost kritické infrastruktury. 
  6. Navrhne ochranná opatření, například omezení nebo zákaz využívání technologií těchto dodavatelů v kritických systémech.
  7. Členské státy a provozovatelé kritické infrastruktury opatření provedou, čímž se sníží závislost na technologiích pocházejících z vysoce rizikového prostředí.

Jednotná pravidla pro certifikaci

CSA2 zároveň posiluje evropský systém certifikace kybernetické bezpečnosti. Cílem je zajistit, aby produkty, služby a ICT systémy používané v Evropské unii splňovaly jednotné bezpečnostní standardy a aby výsledky certifikace byly uznávány napříč členskými státy.

Návrh rozšiřuje využití evropských certifikačních schémat a usnadňuje jejich používání v oblasti kybernetické bezpečnosti. Díky tomu by organizace neměly čelit duplicitním požadavkům a bezpečnostní certifikace by měla být přehlednější a efektivnější.

Certifikace tak představuje druhý pilíř CSA2 vedle ochrany dodavatelských řetězců – zatímco nové mechanismy řeší otázku důvěryhodnosti dodavatelů, certifikace se zaměřuje na bezpečnost samotných produktů a služeb.

Silnější role agentury ENISA

Návrh CSA2 rovněž posiluje postavení evropské agentury pro kybernetickou bezpečnost ENISA. Agentura bude hrát významnější roli při přípravě certifikačních schémat, hodnocení rizik v dodavatelských řetězcích a koordinaci mezi členskými státy. Cílem je posílit odborné zázemí evropské kybernetické politiky a zajistit jednotnější přístup k řešení bezpečnostních hrozeb napříč Evropskou unií.

Poučení z debaty o 5G sítích

Přestože návrh výslovně neuvádí konkrétní společnosti, veřejná debata se soustředí zejména na zkušenosti s budováním sítí páté generace (5G).

V minulých letech řada evropských států řešila otázku, zda a za jakých podmínek mohou být do kritických částí telekomunikační infrastruktury zapojeni dodavatelé ze zemí, jejichž právní prostředí vyvolává bezpečnostní obavy. Výsledkem byly rozdílné přístupy jednotlivých států a často i dlouhé politické spory.

CSA2 se snaží vytvořit jednotnější evropský rámec, který by podobné otázky řešil předvídatelněji a na základě společných kritérií.

Kritika, strach ze zahlcení a regulace

Česká republika k návrhu vznesla výhrady. Obě komory parlamentu ve svých usneseních upozorňují na to, že dochází k přesunu kompetencí z členských států na EU. Upozorňují především na skutečnost, že posuzování rizikových dodavatelů úzce souvisí s oblastí národní bezpečnosti, kde by si členské státy měly zachovat významnou roli.

Zároveň však Česká republika dlouhodobě patří mezi země, které na bezpečnostní rizika spojená s některými zahraničními dodavateli upozorňovaly již v minulosti. NÚKIB například vydal varování před používáním technologií společností Huawei a ZTE již v roce 2018.

Debata se proto nevede o tom, zda taková rizika existují, ale spíše o tom, kdo by měl mít pravomoc o nich rozhodovat a jak má být nastaven vztah mezi členskými státy a evropskými institucemi.

Proč je návrh důležitý

Kybernetické útoky, špionážní operace a snahy o získávání strategických informací jsou dnes běžnou součástí geopolitické soutěže. Jen za poslední rok zasáhlo Evropu 4 875 kybernetických incidentů a z toho více než polovina zasáhla klíčové a důležité instituce. Závislost na technologiích dodávaných subjekty, které mohou být pod vlivem autoritářských režimů tak proto představuje nejen obchodní, ale i bezpečnostní riziko.

Návrh Akt o kybernetické bezpečnosti se snaží vytvořit mechanismus, který umožní reagovat na tato rizika dříve, než povedou k bezpečnostním incidentům. Namísto řešení následků by Evropská unie získala nástroj pro preventivní ochranu kritické infrastruktury. V době rostoucího geopolitického napětí jde o krok, který má posílit schopnost Evropy chránit své sítě i klíčové instituce před potenciálními bezpečnostními hrozbami.

Kybernetická bezpečnost ilustrační obrázek
Kyberbezpečnost

Zákon o kybernetické bezpečnosti prošel Sněmovnou: co čeká firmy, stát a dodavatele

Poslanecká sněmovna 25. dubna ve třetím čtení schválila vládní návrh zákona o kybernetické bezpečnosti (sněmovní tisk 759). Pro předlohu hlasovalo 159 ze 165 přítomných poslanců, nikdo nebyl proti. Norma nyní míří do Senátu a po jeho souhlasu k podpisu prezidenta.

Česko se tak konečně přiblížilo implementaci směrnice NIS2. Zákon:

  • rozšíří povinnosti kybernetické bezpečnosti na zhruba 6 000 subjektů,
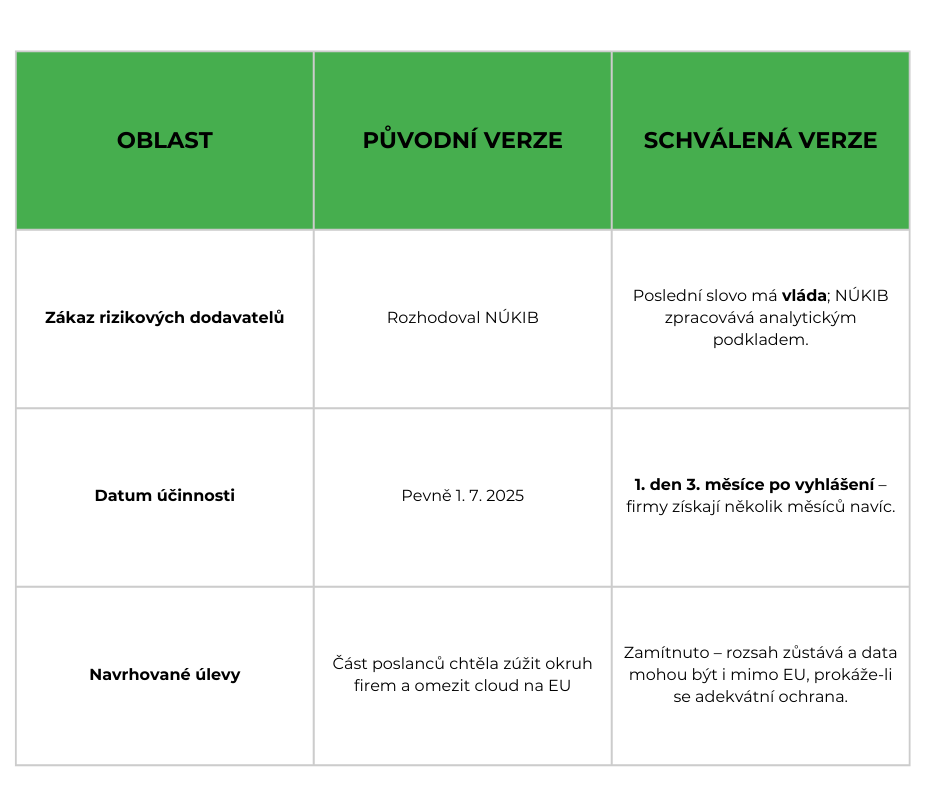
  • zakotví kolektivní zákaz rizikových dodavatelů,
  • nabude účinnosti první den třetího kalendářního měsíce po vyhlášení, takže podnikům zůstane několik měsíců na přípravu.

Proč je zákon důležitý

  • Převádí NIS2 do českého práva. EU požaduje, aby pravidla platila od 17. října 2024; Česko termín nestihlo, a proto musí nová úprava začít fungovat co nejdříve.
  • Rozšiřuje okruh regulovaných subjektů ze stovek na přibližně 6 000 firem a institucí – od energetiky přes banky až po velké e-shopy.
  • Ukládá povinnosti řídit rizika, hlásit incidenty a prověřovat dodavatelské řetězce. V nejzávažnějších případech hrozí pokuty až 10 milionů € nebo 2 % celosvětového obratu.

Co to znamená v praxi

  1. Které firmy se týkají nové povinnosti? Typicky podniky s > 50 zaměstnanci nebo obratem nad 10 mil. € v regulovaných odvětvích.
  2. Co je potřeba udělat teď hned?
    • Zmapovat požadavky zákona.
    • Pro­vést gap-analýzu vůči NIS2.
    • Nastavit procesy řízení rizik, hlášení incidentů a due-diligence dodavatelů.
  3. Dodavatelské řetězce pod drobnohledem. Pokud vláda na návrh NÚKIBu označí výrobce za rizikového, kritické subjekty musí jeho technologie odepsat nebo je vůbec nepořizovat.
  4. Času je víc, ale ne nazbyt. Reálně lze počítat se startem v druhé polovině roku 2025 – na implementaci zbývají spíše měsíce.

Co nakonec neprošlo

  • Povinné hostování dat výhradně v EU – zamítnuto.
  • Další zužování okruhu regulovaných subjektů – zamítnuto.
  • Pevné omezení vládních pravomocí jen na nejkritičtější aktiva – částečně přijato, kabinet si však může působnost rozšířit nařízením.

Náš pohled

Už v únoru jsme varovali, že „vykostěný“ zákon by nechal kritickou infrastrukturu otevřenou útokům. Schválená verze naštěstí klíčové prvky zachovala: prověřování dodavatelů i rozšíření povinností na tisíce firem. Škoda je, že prošlo nelogické zúžení mechanismu prověřování dodavatelského řetězce jen do nejkritičtějších částí infrastruktury. Budeme dál sledovat projednávání v Senátu i praktickou aplikaci vládního práva veta vůči rizikovým dodavatelům.

Kyberbezpečnost, Mezinárodní sankce

Česko potřebuje skutečně funkční ochranu před kybernetickými hrozbami, ne vykostěný zákon

Již od července minulého roku projednává Poslanecká sněmovna nový zákon o kybernetické bezpečnosti, který implementuje evropskou bezpečnostní směrnici NIS2 a zároveň obsahuje možnost prověřit a vyloučit dodavatele, kteří představují pro stát bezpečnostní riziko. Odolné Česko spolu s oslovenými experty na kybernetickou bezpečnost s blížícím se 3. čtením varuje před schválením pozměňovacích návrhů, které povedou k zásadnímu oslabení možnosti prověřování bezpečnosti dodavatelského řetězce a kterými dojde k znefunkčnění bezpečnostních mechanismů pro zajištění služeb v případě mimořádných událostí. V případě jejich přijetí zůstane Česko zranitelné.

Proč potřebujeme nový kybernetický zákon?

Digitální technologie jsou nepostradatelnou součástí moderní společnosti – ovlivňují komunikaci, dopravu, energetiku, zdravotnictví i vzdělávání. S jejich rostoucím využíváním ale narůstají i kybernetická rizika. Ochrana infrastruktury, dat a digitálních služeb je proto zásadní pro bezpečnost státu i jeho občanů.

Česko dnes čelí bezprecedentnímu nárůstu kybernetických hrozeb, které často souvisejí se závislostí na technologiích z rizikových zemí. To ohrožuje nejen fungování kritické infrastruktury, ale také např. dodávky strategických surovin. Důsledky takové závislosti se jasně ukázaly během ruské invaze na Ukrajinu, kdy prudký růst cen energií v důsledku napojení na ruský plyn a ropu způsobil vážné ekonomické škody.

Současný zákon o kybernetické bezpečnosti z roku 2014 nepokrývá všechny kritické oblasti a opomíjí některé důležité subjekty. Nová legislativa proto musí rozšířit jeho působnost a zároveň přizpůsobit český právní rámec požadavkům EU, zejména směrnici NIS 2, která měla být implementována do října 2024. Poslanecká sněmovna by proto neměla s jejím přijetím otálet.

„V kontextu hrozeb přicházejících z autoritářských zemí a v situaci, kdy se již na 100 % nemůžeme spolehnout na bezpečnostní garance stávajících spojenců, potřebujeme skutečně funkční zákon, který zajistí kybernetickou bezpečnost Česka. Vládní i opoziční poslanci mají jedinečnou příležitost odmítnout čistě byznysový lobbing a postavit se na stranu bezpečnosti státu a jeho občanů. Je nyní na sněmovně, zda se rozhodne jít cestou suverénní země nebo cestou postupného odevzdání naší suverenity do rukou režimů, které sami označujeme za nepřátele,”

Pavel Havlíček, analytik Asociace pro mezinárodní otázky.

Přehled klíčových legislativních změn

V roce 2024 předložil Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) návrh nového zákona o kybernetické bezpečnosti a související změnový zákon (sněmovní tisky č. 759760). Nový zákon přináší následující změny:

Zjednodušení legislativy a sjednocení s evropskými pravidly: Zákon zapracovává evropské směrnice a nařízení (zejména směrnici NIS 2), čímž naplňuje povinnosti České republiky při zajišťování stejného standardu kybernetické bezpečnosti napříč Evropou.

Rozšíření působnosti: Počet regulovaných subjektů, které budou muset dbát na kybernetickou bezpečnost vzroste z 400 na přibližně 10 000. Povinnosti se budou lišit podle velikosti firmy a sektoru, ve kterém působí (např. energetika, doprava, zdravotnictví, IT).

Rychlejší reakce na hrozby: Poskytovatelé kritických služeb  budou muset hlásit kybernetické incidenty do 24 hodin.

Lepší informovanost občanů: Poskytovatelé digitálních služeb budou mít povinnost uživatele varovat před kybernetickými riziky a poskytovat návody na ochranu dat.

Prověřování dodavatelského řetězce: Po vzoru západních zemí zavede Česko mechanismus kontroly dodavatelských řetězců u strategicky významných technologií. Tak bude moct provádět strategickou kontrolu dodavatelů u služeb a technologií, jejichž výpadek by mohl mít zásadní dopad na fungování státu.

„Přenést klíčové kompetence z nezávislého a odborného kybernetického úřadu na politické rozhodnutí vlády, jejíž příklon k demokratickým zemím nelze do budoucna zaručit, může být rizikové. Ještě problematičtější jsou však návrhy, které budou de facto znamenat vyprázdnění samotného institutu prověřování bezpečnosti dodavatelského řetězce a mechanismu k zajištění kontinuity strategicky významných služeb v případě mimořádných událostí. V případě jejich schválení zůstane Česko zranitelné,”

Lukáš Kraus, právník a koordinátor Odolného Česka.

Návrhy poslanců, které zásadním způsobem ohrožují funkčnost zákona

V legislativním procesu byla předložena řada pozměňovacích návrhů, z nichž některé mění původní koncepci zákona, když převádějí některé kompetence z NÚKIB na vládu. Nejzávažnější jsou však návrhy, které zásadním způsobem ohrožují funkčnost zákona oslabením klíčových mechanismů.

  1. Pozměňovací návrh č. B9 – oslabení klíčového mechanismu prověřování bezpečnosti dodavatelského řetězce

Návrh zužuje možný dopad mechanismu pouze na nejkritičtější část infrastruktury. Mechanismus by se tak nevztahoval mj. na části dispečerských řídicích systémů, přes které se řídí i energetické sítě. Neexistuje přitom pádný důvod, proč by se klíčový mechanismus zákona neměl vztahovat na tyto vysoce důležité části systémů, jejichž narušení může zásadně ohrozit poskytování strategicky významných služeb v ČR. Došlo by tím k tomu, že by z dosahu mechanismu byly předem vyřazeny klíčové části infrastruktury a stát by se ani nedozvěděl, jací dodavatelé zde figurují, natož aby na ně mohl reagovat. S tímto omezením totiž padá také ohlašovací povinnost.

  1. Pozměňovací návrhy č. B18-21 – oslabení bezpečnostních mechanismů pro zajištění služeb v případě mimořádných událostí

V důsledku přijetí těchto návrhů by nebyla zajištěna kontinuita strategicky významných služeb v případě mimořádných událostí (např. přírodních katastrof). Rozšířením požadavku na území EU hrozí, že strategickou službu nebude v takových situacích fyzicky možné na území ČR zajistit. Dopad změny původní koncepce lze ilustrovat na případu elektrárny, která napájí nemocnici. V případě, že by se nacházela mimo území Česka, stát by neměl možnost zajistit v krizové situaci její fungování. Obdobné riziko by nastalo v případě softwaru, serverů a cloudových služeb mimo naše území. Navrhovaný institut nebojuje proti cloudovým službám a nezavádí lokalizaci dat, pouze stanovuje, že má existovat postup, jak službu zajistit v případě ztráty spojení se zahraničím. Předmětné PN tento institut prakticky likvidují a navrhovaná úprava tak pozbude smyslu. Česko by se tím stalo výrazně zranitelnější a vydíratelnou zemí – v případě geopolitické nestability by příslušné orgány nemohly efektivně čelit masivním kybernetickým útokům. Rozsáhlé výpadky elektřiny a telefonických sítí by měly nedozírné následky

Výzva vládním a opozičním poslancům

Je potřeba co nejdříve schválit kvalitní a funkční podobu zákona o kybernetické bezpečnosti. Z obavy o oslabení skutečně účinné legislativy zejména nedoporučujeme schválení pozměňovacích návrhů č. B9 a č. B18-21. Odmítnutí těchto rizikových návrhů je klíčové pro zachování silné a funkční kybernetické bezpečnosti v Česku.

Vyjádření oslovených expertů

„Problém, který je dle mého názoru kruciální, je nelogické zúžení rozsahu mechanismu pouze na aktiva kritická (viz PN B9). Takováto „redukce“ povede k reálné slepotě orgánu, který má rozhodovat (tj. Vlády ČR). Neboť dojde ke zúžení možnosti ovlivnit dodavatele systémů v úrovni „vysoká“, přičemž tyto systémy jsou zcela nezbytné a je minimálně vhodné, aby Vláda byla schopna identifikovat to, o jaké dodavatele se jedná. Díky uvedenému pozměňovacímu návrhu odpadne ohlašovací povinnost dodavatelům infrastruktury v režimu vysoká. Problematické jsou rovněž PN B18-21. Je otázkou, zda po navržených úpravách má uvedený institut význam. Cílem ZoKB stejně jako novely krizového zákona je mimo jiné posílit odolnost ČR jak v digitální, tak fyzické rovině. Pokud bude strategicky významná služba (pro ČR) řízena ze zahraničí bez „backup plánu“ v podobě klidně i ne digitálního řešení v ČR, pak se domnívám, že naše resilience je naopak významně oslabena.“

doc. JUDr. Jan Kolouch, Ph.D., metodik kybernetické bezpečnosti, CESNET

„Jakákoliv snaha o omezení regulace v oblasti kybernetické a informační bezpečnosti je znakem neschopnosti vnímat okolní svět, jeho nástrahy a jeho současné velmi dynamické změny. A v podstatě také vypnutí pudu sebezáchovy. Instituce, která si nevyhodnotí rizika, která vyplývají z její závislosti na dodavatelském řetězci, se radostně řítí do záhuby. Není mým cílem tady jmenovat konkrétní firmy, jejichž produkty a jejich použití s sebou nesou bezpečnostní rizika. Každá firma, organizace, instituce by měla mít analýzu rizik, která rizika z využití technologií jakékoliv firmy plynou. A je navýsost žádoucí zahrnout i tzv. netechnická bezpečnostní rizika. Například pod jakou jurisdikci výrobce technologií v dané zemi spadá, jaký má na něj vliv stát jako takový apod. (…) Kybernetické útoky jsou charakteristické svojí rychlostí a také nutností okamžité reakce a prodlužování této reakce vsazováním dalších článků do rozhodovacího procesu je cestou do pekla. A vůbec nejhorší je do tohoto procesu vsazovat orgán veskrze politický. Tady je na místě, ať už se to líbí nebo ne, pragmatická a rychlá reakce bez politických půtek.“

Ing. Aleš Špidla, ředitel Centra rozvoje informačních kompetencí CEVRO Univerzity

„Česká republika schválila v roce 2014 zákon o kybernetické bezpečnosti, který vedl nejen ke smysluplnému nastavení základních institutů kybernetické bezpečnosti v Česku, ale byl i vzorem pro evropskou směrnici schválenou v roce 2016. Ta prošla revizí a návrh nového zákona o kybernetické bezpečnosti má reagovat nejen na tuto revidovanou evropskou normu, ale i na měnící se prostředí v kybernetickém prostoru. Nárůst počtu kybernetických incidentů, proměna jejich složení i nepokryté využívání hackerských kapacit státními aktéry jen potvrzují nutnost brát nastavení kybernetické bezpečnosti vážně. Komplexita dodavatelského řetězce a jeho nedávná zneužití nejen ve válečném konfliktu nám ukazují, že ani tuto oblast nesmíme podceňovat a věřím, že kompromis, který byl přijat na půdě gesčního Výboru pro bezpečnost obsahuje rozumné nastavení pravidel. Byť je nutné mít stále na paměti, že doba „neškodných” hackerů z Alabamy skončila a naše digitální infrastruktura a služby a jejich bezpečnost budou neustále testovány.“

Jaromír Novák, partner pro styk s veřejnou správou sdružení CZ.NIC


Podrobnější informace a vyjádření expertů najdete v dokumentu níže

Přejít nahoru